Shopify'da müşterinin telefon numarası ve SMS koduyla giriş yapması için Shopify Plus planında kendi kimlik sağlayıcınızı (identity provider, kısaca IdP) OpenID Connect standardıyla bağlamanız gerekir. Shopify'ın varsayılan girişi müşterinin e-posta adresine gönderilen tek kullanımlık kodla çalışır. Telefonla giriş, üyelik formu, KVKK ve ETK onayları ve ERP eşleşmesi sizin giriş servisinizde kurulur; Shopify bu servisten imzalı bir kimlik belgesi (ID token) alır ve müşteriyi token'daki e-posta ve kalıcı kimlikle tanır.
Nodus Works olarak bu yapıyı Shopify Plus'a geçen, fiziksel mağaza ağı ve sadakat programı olan bir perakende markası için kurduk ve Plus mağazasında uçtan uca çalıştırdık. Markanın müşterileri mağazada yıllardır telefon numarasıyla tanınıyordu; e-posta kodlu giriş bu müşterilerin önemli bir kısmını kapıda bırakıyordu.
Legacy customer accounts'tan yeni sisteme geçişin kendisini, yani parolanın kalkmasını ve Liquid hesap şablonlarının devreden çıkmasını Shopify legacy customer accounts geçiş rehberimizde anlattık. Aşağıdaki adımlar geçişi tamamlamış bir mağazanın üzerine kurulur: e-posta kodlu girişi telefon ve SMS koduyla değiştirmek, üyeliği ve izinleri kendi ekranınızda toplamak.
Shopify'ın varsayılan girişi ile kendi kimlik sağlayıcınız arasındaki fark nedir?
Varsayılan girişte kimlik doğrulamayı Shopify yapar: müşteri e-postasını yazar, gelen kodu girer, oturum açılır. Kendi kimlik sağlayıcınızı bağladığınızda Shopify kapıdaki görevli olarak kalır ama kimlik kontrolünü size bırakır. Müşteriyi sizin giriş servisinize yönlendirir, servisiniz kişiyi doğrular ve Shopify'a imzalı bir belge döner. Shopify belgenin imzasını kontrol eder ve içinde yazan müşteriyi içeri alır.
Shopify'ın customer authentication dokümantasyonuna göre Shopify, token'daki email ve sub alanlarıyla müşteriyi bulur, müşteri yoksa oluşturur ve oturumu açar. Aynı oturum checkout'ta da geçerlidir.
| Shopify varsayılan girişi | Kendi kimlik sağlayıcınız | |
|---|---|---|
| Giriş yöntemi | E-postaya gelen tek kullanımlık kod | Telefon ve SMS kodu (ya da istediğiniz başka bir yöntem) |
| Plan | Bütün planlar | Yalnız Shopify Plus |
| Giriş ekranının görünümü | Shopify'ın standart ekranı | Mağazanın kendi tasarımı |
| Üyelik formu ve izinler | Shopify'ın sabit alanları | Sözleşme, aydınlatma metni ve ETK onayı sizin formunuzda |
| ERP ve sadakat eşleşmesi | Giriş anında yok | Giriş anında müşteri kaydı, segment ve puan eşleşir |
| Bakım sorumluluğu | Shopify | Giriş servisini işleten ekip |
Son satırı hafife almayın. Giriş servisi çalışmadığında müşteri hesabına giremez, checkout'ta da oturum açamaz; servisin izlenmesi, anahtarlarının saklanması ve SMS maliyetinin takibi kurulumun parçasıdır.
Kendi kimlik sağlayıcınızı bağlamak için ön koşullar nelerdir?
Kurulumdan önce beş şeyin hazır olması gerekir:
- Shopify Plus planı. Kendi kimlik sağlayıcısını bağlamak yalnız Plus mağazalarda açık. Plus'ın bu ve benzeri özelleştirme imkanlarını Shopify Plus çözümleri sayfamızda topladık.
- Yeni customer accounts. Mağaza legacy hesaplarda kalıyorsa önce geçiş yapılır.
- OpenID Connect uyumlu bir giriş servisi. Servis yetki kodu akışını (authorization code flow) desteklemeli. Bunu hazır bir kimlik platformuyla (Shopify'ın rehber verdiği Auth0, Okta, Microsoft Entra ID, Amazon Cognito) ya da kendi yazdığınız bir servisle kurabilirsiniz. Telefon numarasını ERP'deki müşteri kaydıyla eşleştirmek ve Türkçe üyelik formu göstermek gerektiği için biz kendi servisimizi yazdık.
- SMS gönderimi. Kodu gönderen bir SMS sağlayıcısı ya da bu işi yapan bir ERP veya CRM servisi.
- Giriş servisi için bir alt alan adı. Örneğin
giris.magazaniz.com. Neden en baştan gerektiği aşağıda, Shopify admin bölümünde.
Online Store 2.0 temalarında ve headless mağazalarda durum
Giriş sayfası temanın dışında, giriş servisinde çalışır. Bu yüzden Online Store 2.0 mimarisindeki bir temada (Dawn, Horizon ya da özel tema) giriş için tema kodu değişmez; temanın "Giriş yap" ve "Hesabım" bağlantısı yeni customer accounts'a gittiği sürece Shopify müşteriyi sizin servisinize yönlendirir. Eski customers/login.liquid şablonları bu akışta kullanılmaz. Headless bir mağazada aynı kimlik sağlayıcı Customer Account API ile kullanılır; müşterinin checkout'a geçerken de oturumlu kalması için ayrıca checkout kimlik doğrulaması kurulur.
Telefonla giriş yapan müşterinin Shopify'daki kimliği nasıl kurulur?
Kurulumun en önemli kararı kodda değil, kimlik tasarımındadır. Shopify her müşteriyi e-posta ile çözer; telefonla gelen müşteriyi doğru Shopify hesabına bağlamak için üç kural koyduk.
sub kalıcı müşteri kimliği olur. Token'daki sub değeri hesabın asıl anahtarıdır. Buraya telefon numarası ya da e-posta yazarsanız, müşteri numarasını veya adresini değiştirdiğinde Shopify onu yeni biri sanar. Doğru değer ERP ya da CRM'deki değişmeyen müşteri kodudur.
Her müşterinin token'da bir e-postası olur. Gerçek e-postası olmayan müşteriye üyelik formunda e-posta soruyoruz. Form kapalıysa ya da müşteri kaydına o an ulaşılamıyorsa telefon numarasından türetilmiş, posta kabul etmeyen bir adres kullanılıyor (905550000000@phone.magazaniz.com gibi). Telefon SMS koduyla doğrulandığı için bu adres doğrulanmış sayılır. Bu adrese sipariş e-postası gitmeyeceği için kalıcı çözüm değil, geçiş anı için bir güvenlik ağıdır.
Mevcut müşteri yeniden açılmaz, bulunur. Kod doğrulandığında servis müşteriyi önce ERP'nin döndürdüğü Shopify müşteri kimliğiyle, bulamazsa e-postayla, sonra telefonla arıyor. Bulunan müşterinin e-postası token'a yazılıyor. Böylece Shopify yeni bir hesap açmak yerine sipariş geçmişi olan mevcut hesabı açıyor.
Test mağazamızdaki bir girişin ID token içeriği şöyle (kimlik değerleri anonimleştirildi):
{
  "iss": "https://giris.magazaniz.com",
  "aud": "<Shopify'ın kullandığı client id>",
  "sub": "erp:1000482917",
  "email": "ayse.yilmaz@example.com",
  "email_verified": true,
  "phone_number": "+905550000000",
  "given_name": "Ayşe",
  "family_name": "Yılmaz",
  "nonce": "<Shopify'ın gönderdiği değer>",
  "iat": 1793799284,
  "exp": 1793802884
}
iss token'ı kimin imzaladığını, aud kimin için imzalandığını gösterir. exp ile iat arasındaki fark bir saattir; token bir saat sonra geçersizdir.
Shopify'ın claim import özelliği token'daki bazı alanları müşteri kaydına kendisi yazar. Hangi alanın nereye gittiğini bilmek, hangi verinin ayrıca taşınması gerektiğini belirler:
| Token'daki alan | Shopify'da yazıldığı yer |
|---|---|
given_name, family_name |
Müşterinin adı ve soyadı |
phone_number |
Müşterinin varsayılan telefon numarası |
address, urn:shopify:customer:addresses |
Müşterinin adresleri |
urn:shopify:customer:tags |
Müşteri etiketleri |
| Metafield | Claim import ile yazılmaz, Admin API ile ayrıca yazılır |
SMS OTP giriş akışı adım adım nasıl çalışır?

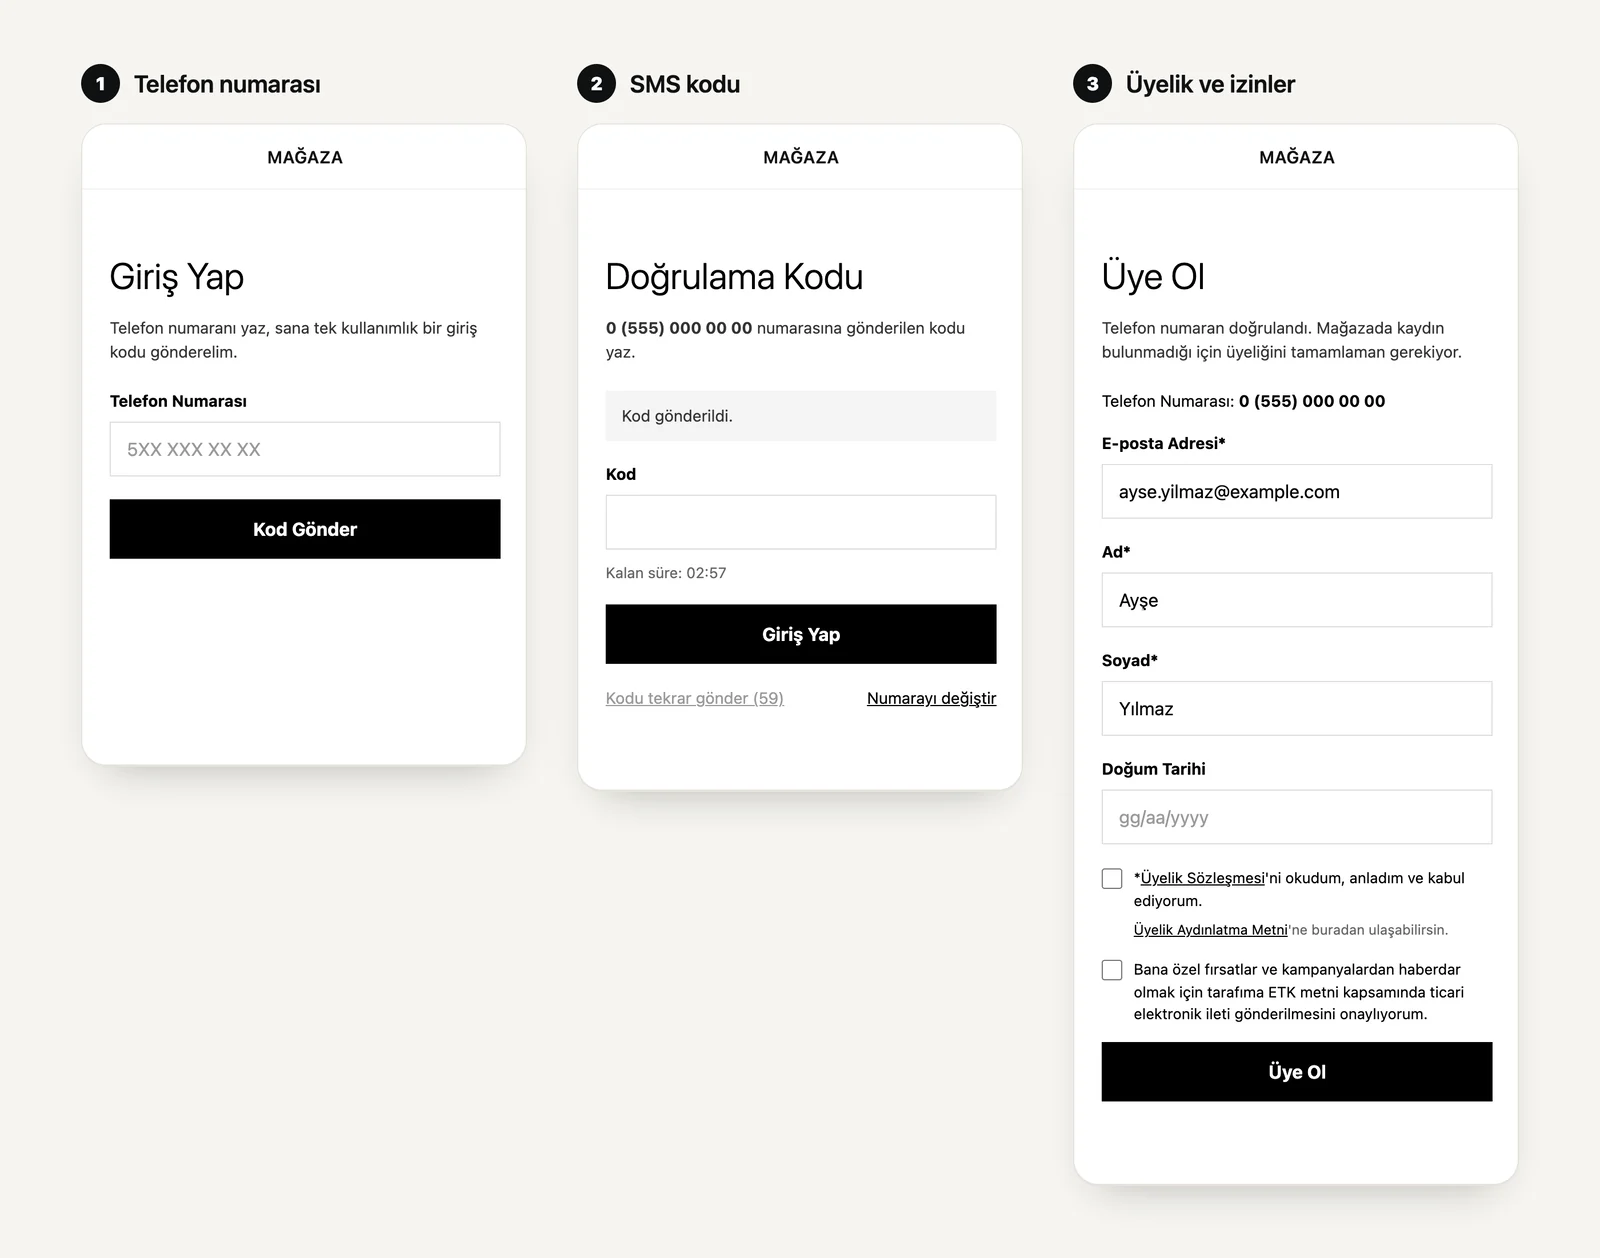
- Müşteri mağazada ya da checkout'ta "Giriş yap"a basar.
- Shopify müşteriyi giriş servisine yönlendirir. Yönlendirmeye geri döneceği adresi ve güvenlik değerlerini (state, nonce ve PKCE) ekler.
- Müşteri telefon numarasını yazar, servis SMS ile tek kullanımlık kod gönderir.
- Müşteri kodu yazar. Kod doğruysa servis müşteriyi ERP ve Shopify'da eşleştirir; kaydı eksikse aynı sayfada üyelik formu açılır.
- Servis segment, puan ve izin bilgisini Shopify müşteri kaydına yazar.
- Servis müşteriyi tek kullanımlık bir yetki koduyla Shopify'a geri gönderir.
- Shopify arka planda bu kodu ID token ile değiştirir ve imzayı servisin yayınladığı açık anahtarla doğrular.
- Shopify token'daki e-postayla müşteriyi bulur ve oturumu açar.
Geliştirici ekibin servisi Shopify'a bağlayabilmesi için şu özellikler gerekir. Hepsini kendi servisimizde Shopify'a karşı test ettik:
- OIDC discovery adresi (
/.well-known/openid-configuration) ve açık anahtarların yayınlandığı JWKS adresi - PKCE (S256) ile yetki kodu akışı ve RS256 ile imzalanmış ID token
- Token ucunda
client_secret_basicveclient_secret_postkimlik doğrulaması offline_accesskapsamıyla yenileme token'ı (refresh token)- Shopify'ın başlattığı çıkış için çıkış ucu (RP-initiated logout)
- Tek kullanımlık yetki kodu: aynı kodla ikinci kez token istendiğinde servis isteği reddeder
SMS kodunu kötüye kullanıma karşı nasıl korursunuz?
Giriş sayfası herkese açık olduğu için SMS gönderimi saldırıya açık bir maliyet kalemidir. Otomatik araçlarla binlerce numaraya kod istenmesi hem fatura hem operatör itibarı demektir. Kurduğumuz sınırlar şunlar:
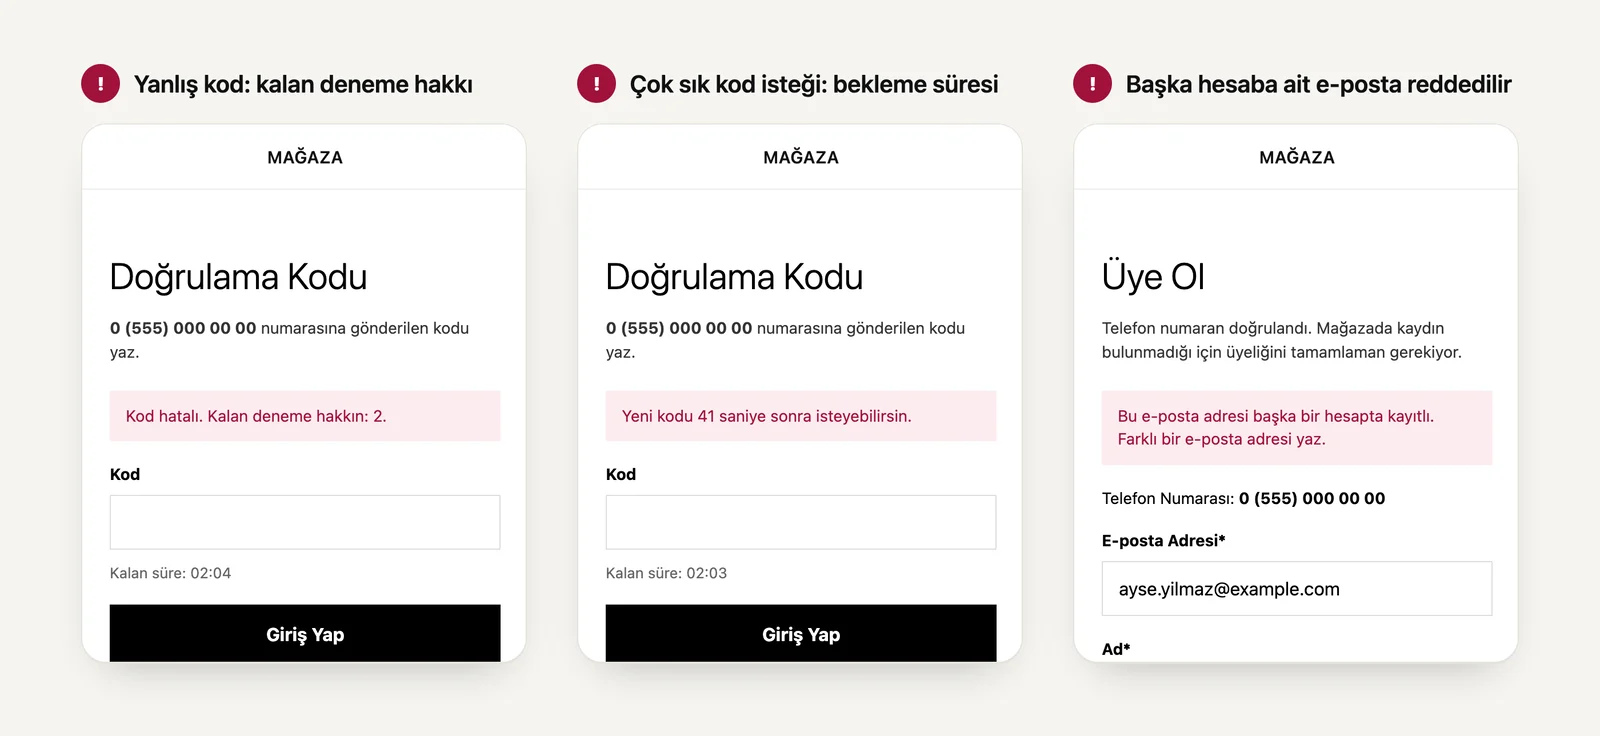
- Aynı numaraya 60 saniyede en fazla bir kod, bir saatte en fazla beş kod gönderiliyor.
- Aynı IP adresinden bir saatte en fazla 20 kod istenebiliyor.
- Kod 180 saniye geçerli ve yanlış girişte kalan deneme hakkı gösteriliyor; hak bitince yeni kod isteniyor.
- Giriş oturumu 10 dakika içinde tamamlanmazsa müşteri baştan başlıyor.
- Sayaçlar tek sunucuda bellekte tutulabilir; birden fazla sunucuyla çalışan kurulumda Redis gibi ortak bir yerde tutulmaları gerekir.
Kullanım kolaylığı tarafında iki küçük ayar fark yaratır. Kod alanında autocomplete="one-time-code" ve sayısal klavye kullanıldığında iOS ve Android gelen SMS kodunu klavyenin üstünde önerir, müşteri kodu elle yazmaz. Telefon alanı da tel tipinde ve 5XX XXX XX XX örneğiyle açılır. Giriş sayfası arama motorlarına kapalıdır (noindex).
Üyelik formu KVKK ve ETK'ya uygun nasıl kurulur?
Telefon doğrulandıktan sonra Shopify'da kullanılabilir bir kayıt yoksa ya da kayıtta ad veya gerçek bir e-posta eksikse müşteri Shopify'a gönderilmez, aynı sayfada üyelik formu açılır. Parola sorulmaz, telefon doğrulanmış olduğu için yalnız gösterilir. Form gönderilmeden oturum açılmaz.

| Alan | Zorunlu | Shopify'da yazıldığı yer |
|---|---|---|
| E-posta | Evet | Müşterinin e-postası; token'daki e-posta da bu olur |
| Ad, soyad | Evet | Müşterinin adı ve soyadı |
| Doğum tarihi | Hayır | Müşteri metafield'ı |
| Üyelik sözleşmesi onayı | Evet | Onay zamanı müşteri metafield'ına yazılır |
| Ticari elektronik ileti (ETK) izni | Hayır | İşaretlenirse e-posta ve SMS pazarlama izni, onay zamanıyla birlikte açılır |
Formu kurarken uyguladığımız ilkeler:
- Aydınlatma ile onay ayrıdır. Aydınlatma metni bilgilendirmedir ve bağlantı olarak verilir; onay kutusuna bağlanmaz. Onay yalnız üyelik sözleşmesi ve isteğe bağlı ETK izni için istenir.
- Onayın kanıtı tutulur. Sözleşme onayının zamanı müşteri kaydına yazılır. ETK izni verildiğinde Shopify'daki e-posta ve SMS pazarlama izni tek onaylı (single opt-in) olarak ve onay tarihiyle açılır. Aynı izin ERP'ye de gönderilir.
- Sorulmayan izin varsayılmaz. Formda yer almayan izinler (telefonla arama izni, yurt dışına aktarım onayı) ERP'ye kapalı gider. Formu hiç görmeden giren eski müşterilerde pazarlama izni de kapalıdır.
- Gereğinden fazla veri istenmez. Doğum tarihi isteğe bağlıdır. Sunucu kayıtlarında telefon numarası maskelenir (
555*****00gibi). SMS kodları kalıcı olarak saklanmaz, süreleri dolunca silinir. Anahtar ve şifreler koda değil, sunucu ayarlarına yazılır. - Başkasının hesabına giriş engellenir. Formda yazılan e-posta başka bir müşteride kayıtlıysa form "Bu e-posta adresi başka bir hesapta kayıtlı" uyarısıyla geri döner. Aksi halde biri başkasının e-postasını yazarak o hesaba girebilirdi.
- Barındırma yeri aydınlatma metnine girer. Giriş servisi telefon numarasını işler. Servisin hangi ülkede barındırıldığı ve SMS sağlayıcısının kim olduğu, yurt dışına aktarım değerlendirmesiyle birlikte aydınlatma metninde yer almalıdır. ETK izinlerinin İYS'ye bildirimi de mevcut izin akışınıza bağlanır.
Kritik Not: Bu bölüm teknik bir değerlendirmedir, hukuki görüş değildir. Aydınlatma metnini, sözleşme metnini ve ETK onay cümlesini hukuk danışmanınızla birlikte yazın. Shopify mağazalarında KVKK yükümlülüklerinin genel çerçevesini Shopify KVKK entegrasyonu rehberimizde ayrıca ele aldık.
Segment, sadakat puanı ve ERP verisi girişte Shopify'a nasıl taşınır?
Claim import ad, telefon, adres ve etiket taşır; metafield taşımaz. Markanın kampanya segmentleri ve sadakat puanı müşteri metafield'larından okunduğu için bu veriyi giriş anında ayrıca yazmak gerekti. Servis, kod doğrulandıktan sonra ve müşteriyi Shopify'a geri göndermeden önce ERP'deki segment ve puan bilgisini Shopify Admin API ile müşteri kaydına yazıyor. Müşteri oturum açtığında alanlar zaten dolu oluyor, segmente bağlı indirimler ilk sayfadan çalışıyor.
Segmenti müşteri etiketi olarak claim import ile taşımak da mümkün. Biz kampanya kurguları metafield okuduğu ve etiketler başka süreçlerle de yazıldığı için Admin API yolunu seçtik.
Bu adımda en önemli kural girişin ERP'ye bağımlı olmamasıdır. ERP ya da Shopify hata verirse veya zaman aşımına düşerse giriş devam eder, müşteri kaydında son bilinen değerler kalır. Segment sorgusu için bir saniyelik zaman aşımı koyduk; yavaş bir ERP cevabı müşteriyi kapıda bekletmiyor.
Puan checkout'ta da kullanılabiliyor. Ödeme adımından önce bir checkout UI extension'ı giriş servisine güvenli bir istek atıyor ve bakiye ERP'den yeniden okunuyor; böylece fiziksel mağazada aynı dakika içinde harcanan puan online tarafta ikinci kez kullanılamıyor. İstek, Shopify'ın extension'a verdiği oturum token'ıyla imzalı geliyor ve aynı müşteri için ERP en fazla 20 saniyede bir sorgulanıyor. Puan bakiyesinin hesabım sayfasında gösterimi için Customer Account UI Extension rehberimize, puan kurgusunun kendisi için Shopify müşteri sadakat programı rehberimize bakabilirsiniz. ERP tarafı Nebim gibi bir sistemse müşteri ve sipariş akışının genel kurgusu Shopify Nebim entegrasyonu sayfamızda.
Shopify admin'de kimlik sağlayıcı nasıl bağlanır?
Giriş servisi hazır olduğunda bağlantı Shopify admin'den beş adımda kurulur (Shopify Help Center adımları):
- Settings > Customer accounts > Authentication > Identity provider ekranında Connect seçilir.
- Discovery URL alanına giriş servisinin adresi ve sonuna
/.well-known/openid-configurationyazılır. - Client ID ve Client Secret alanlarına servisteki değerler girilir. Kapsamlarda
openidveemailbulunur, ek kapsamlaraoffline_accesseklenir. - Shopify'ın bu ekranda verdiği Callback ve Logout adresleri giriş servisindeki izinli dönüş adresleri listesine eklenir.
- Save, Test connection ve Activate sırasıyla yapılır.
Kritik Not: Sağlayıcı aktif edilip ilk müşteri giriş yaptıktan sonra discovery adresi, client ID ve secret alanları kilitlenir. Servisin adresi değişecekse eski kayıt düzenlenemez, yanına yeni bir sağlayıcı açılır. Bu yüzden servisi en baştan kalıcı alt alan adında (
giris.magazaniz.com) yayınlayın; geçici bir sunucu adresiyle aktif etmeyin.
Aktif etmeden önce şu senaryoları test mağazasında tek tek deneyin:
- Mağazadan ve checkout'tan giriş, ardından çıkış
- Mevcut müşterinin telefonla girişi: yeni hesap açılmamalı, sipariş geçmişi görünmeli
- Hiç kaydı olmayan numarayla giriş ve üyelik formu
- Yanlış kod, süresi dolmuş kod, art arda kod isteme
- Başka müşteriye ait e-postayla üyelik denemesi
- ERP kapalıyken giriş: oturum açılmalı, son bilinen puan görünmeli
Sahada karşılaştığımız beş sorun ve çözümü
Aynı müşteri için ikinci hesap açılması
Sorun Telefonla giren mevcut müşteri, sipariş geçmişi olmayan boş bir hesapla karşılaşıyor.
Sebep Token'a telefondan türetilen adres yazıldığında Shopify, gerçek e-postayla kayıtlı eski hesabı tanımıyor ve yeni müşteri oluşturuyor.
Çözüm Servis token'ı yazmadan önce müşteriyi Shopify kimliği, e-posta ve telefon sırasıyla arıyor ve bulduğu müşterinin e-postasını token'a koyuyor.
Başkasının e-postasıyla hesaba girme denemesi
Sorun Üyelik formunda yazılan e-posta, başka bir müşterinin hesabına açılan bir kapı olabilir.
Sebep Shopify müşteriyi token'daki e-postayla bulduğu için doğrulanmamış bir e-posta başkasının oturumunu açar.
Çözüm Formdaki e-posta başka bir müşteride kayıtlıysa kayıt yapılmıyor, müşteriden farklı bir adres isteniyor.
ERP yavaşladığında girişin durması
Sorun ERP'nin segment ya da puan cevabı geciktiğinde müşteri kod ekranında bekliyor.
Sebep Giriş, ERP cevabını bekleyecek şekilde sıralandığında ERP'deki her yavaşlık giriş hatasına dönüşür.
Çözüm ERP çağrıları kısa zaman aşımıyla yapılıyor; hata ya da gecikmede giriş tamamlanıyor, son bilinen değerler kalıyor ve olay loglanıyor.
Giriş sayfasının mağazadan kopuk görünmesi
Sorun Ayrı bir alan adında açılan sade giriş sayfası müşteriye yabancı geliyor ve güven kaybettiriyor.
Sebep Giriş servisi temanın parçası olmadığı için mağazanın üst menüsünü, alt bilgisini ve stilini kendiliğinden taşımıyor.
Çözüm Servis mağazanın üst menüsünü, alt bilgisini ve stil dosyasını canlı siteden 10 dakikada bir okuyor, içindeki script'leri çıkarıp giriş sayfasına yerleştiriyor. Mağazaya ulaşılamazsa sayfa sade formla açılıyor, giriş yine çalışıyor.
Alan adını sonradan değiştirmek isteyince bağlantının kilitli olması
Sorun Test sunucusunun adresiyle aktif edilen sağlayıcı, kalıcı alan adına taşınmak istendiğinde düzenlenemiyor.
Sebep İlk müşteri girişinden sonra Shopify discovery adresi, client ID ve secret alanlarını kilitliyor.
Çözüm Yeni adres için ikinci bir sağlayıcı açılıyor ve geçiş planlanıyor. Yeni projelerde servisi baştan kalıcı alt alan adında yayınlıyoruz.
Sıkça Sorulan Sorular
Shopify'da SMS ile giriş için Shopify Plus şart mı? Evet. Kendi kimlik sağlayıcısını bağlamak yalnız Shopify Plus mağazalarda açık. Diğer planlarda Shopify'ın e-posta kodlu girişi kullanılır.
Online Store 2.0 temamda kod değişikliği gerekir mi? Giriş sayfası için gerekmez. Giriş temanın dışında, kimlik sağlayıcıda çalışır; temanın hesap bağlantısının yeni customer accounts'a gitmesi yeterlidir. Tema hala legacy Liquid hesap şablonları kullanıyorsa önce geçiş yapılır.
Müşterinin e-postası yoksa ne olur? Üyelik formunda gerçek e-posta istenir. Form kapalıysa telefon numarasından türetilmiş, posta kabul etmeyen bir adres kullanılır; bu adres yalnız geçici bir güvenlik ağıdır çünkü sipariş e-postası almaz.
Mevcut müşteriler telefonla girince yeni hesap mı açılır? Hayır, kurulum doğru yapılırsa açılmaz. Giriş servisi müşteriyi Shopify kimliği, e-posta ve telefonla arar ve bulduğu müşterinin e-postasını token'a yazar; Shopify sipariş geçmişi olan mevcut hesabı açar.
Multipass yerine kimlik sağlayıcı mı kullanılmalı? Yeni kurulumlarda evet. Shopify yeni entegrasyonlar için üçüncü taraf kimlik sağlayıcı bağlamayı öneriyor; Multipass yeni mağazalara artık açılmıyor ve claim import'u desteklemiyor.
KVKK açısından giriş servisi neyi kaydetmeli? Sözleşme onayının zamanını, ETK izninin durumunu ve tarihini kaydeder. Telefon numarası loglarda maskelenir, SMS kodları süresi dolunca silinir ve servisin barındırıldığı yer aydınlatma metninde yer alır.
Checkout'ta da SMS ile giriş çalışır mı? Evet. Checkout'taki giriş de aynı kimlik sağlayıcıya yönlenir ve açılan oturum mağaza, hesabım sayfası ve checkout'ta ortaktır.
Kurulumu nereden başlatmalı?
Telefonla giriş projesi üç işin birleşimidir: OpenID Connect uyumlu bir giriş servisi, KVKK ve ETK'ya uygun bir üyelik akışı ve ERP ile Shopify arasında giriş anında çalışan bir veri köprüsü. Üçünü ayrı ayrı kurmak mümkün, ama müşteri kimliği kararı (sub, e-posta ve mükerrer hesap kuralı) baştan doğru verilmezse sonradan düzeltmek en pahalı kısım olur.
Bu kurulumu Shopify entegrasyon çözümleri ve özel app geliştirme hizmetimiz kapsamında yürütüyoruz. Mağazanızın müşteri yapısını ve ERP'nizi anlatın, telefonla girişin sizde nasıl kurulacağını birlikte çıkaralım: Nodus Works ile iletişime geçin.


