
Serverseitiges Tracking in Shopify ist eine Tracking-Architektur, bei der Pixeldaten nicht über den Browser des Nutzers, sondern über einen sicheren Server an Werbeplattformen übertragen werden. Nimmt man iOS-14-Updates, Cookie-Einschränkungen der Browser und die Pflichten aus KVKK und DSGVO zusammen, reicht das klassische clientseitige Pixel-Setup für Onlineshops nicht mehr aus. In diesem Leitfaden erklären wir technisch, was serverseitiges Tracking ist, warum Sie es brauchen und wie Sie es in Shopify einrichten.
Warum reicht clientseitiges Tracking nicht mehr aus?
Beim clientseitigen Tracking übertragen JavaScript-Snippets, die im Browser des Nutzers laufen (etwa Meta Pixel, Google Tag, TikTok Pixel), das Nutzerverhalten an Werbeplattformen. Vor 2021 reichte diese Methode für die meisten Shops aus; drei grundlegende Änderungen haben sie jedoch anfällig gemacht.
App-Tracking-Transparenz (ATT) ab iOS 14: Seit Apple verlangt, dass jede App Nutzer einzeln um Erlaubnis für das Tracking bittet, fehlt der Werbeplattform von Meta ein Großteil der mobilen Nutzerdaten. Anzeigenoptimierung und Konversionsmodellierung sind dadurch deutlich schwächer geworden.
Browserseitiges ITP und ETP: Safari und Firefox blockieren Drittanbieter-Cookies standardmäßig. Das clientseitige Pixel-Setup scheint in diesen Browsern zu funktionieren, doch ein erheblicher Teil der Attributionsdaten geht verloren.
Werbeblocker: Browsererweiterungen und DNS-basierte Blocker können Meta Pixel, Google Tag und ähnliche Skripte stoppen, bevor sie im Browser ausgeführt werden.
Wie funktioniert serverseitiges Tracking?
Beim serverseitigen Tracking geht ein Ereignis, etwa ein Seitenaufruf oder ein Kauf, zuerst an den Server von Shopify. Von dort wird es über eine Zwischenschicht (Servercontainer des Google Tag Manager oder Meta-CAPI-Integration) an die Werbeplattform übertragen. Bei Meta CAPI geht das Ereignis direkt vom Server von Shopify an Meta; bei sGTM schickt dagegen der GTM-Webcontainer im Browser das Ereignis zuerst an Ihren eigenen Servercontainer, und dieser Server leitet es an die Werbeplattformen weiter.
Bei Shopify sind vor allem zwei serverseitige Tracking-Methoden relevant, dazu eine Browserschicht, die sie mit Daten versorgt:
Meta Conversions API (CAPI): Die API überträgt Konversionsdaten aus Facebook- und Instagram-Anzeigen direkt an die Server von Meta. Sie lässt sich über die native CAPI-Integration von Shopify oder über Drittanbieter-Apps einrichten.
Google Tag Manager Servercontainer (sGTM): Die serverseitige Version von GTM. Sie überträgt Daten an Google Analytics 4, Google Ads und weitere Plattformen und wird auf einer Cloud-Instanz (etwa Google Cloud oder Stape.io) gehostet.
Shopify-Webpixel (benutzerdefinierte Pixel): Die Sandbox-Struktur, die Shopify 2022 eingeführt hat; keine serverseitige, sondern eine clientseitige Methode. Die Tracking-Codes laufen im Browser des Besuchers in einer von den Shop-Seiten isolierten Sandbox und sind an das Einwilligungsmanagement gekoppelt. Sie bilden den Browser-Teil eines serverseitigen Setups (CAPI/sGTM).
Einwilligungsmodus: So kombinieren Sie Benutzereinwilligungen mit Tracking
Der Einwilligungsmodus (Consent Mode) ist eine von Google entwickelte API, mit der Plattformen schon vor der Cookie-Einwilligung des Nutzers begrenzt Daten erfassen können. Stimmt der Nutzer nicht zu, tritt statistische Modellierung an die Stelle der tatsächlichen Konversionsdaten.
Ist der Zustimmungsmodus in Shopify nicht korrekt eingerichtet, kann serverseitiges Tracking mit Blick auf KVKK und DSGVO riskant sein. Der richtige Ablauf sieht so aus:
- Der Nutzer ruft die Website auf und sieht das Cookie-Banner
- Stimmt der Nutzer zu, laufen client- und serverseitige Pixel vollständig
- Lehnt der Nutzer ab, bleiben nur notwendige Cookies aktiv, und es werden keine Marketing-Pixel ausgelöst
- Fehlende Daten werden über das statistische Modell des Zustimmungsmodus teilweise geschätzt
Serverseitiges Tracking ist kein Tool, um ohne Zustimmung des Benutzers mehr Daten zu sammeln. Eine falsch konfigurierte CAPI-Integration kann selbst nach einer Ablehnung weiter Daten an Meta senden; das ist ein ernstes Risiko für einen Verstoß gegen KVKK und DSGVO. Einwilligungsmanagement und Tracking-Infrastruktur sollten deshalb gemeinsam geplant werden.
KVKK und Cookie-Management auf Shopify
Shopify-Shops in der Türkei unterliegen bestimmten Pflichten aus dem KVKK (Gesetz zum Schutz personenbezogener Daten). Für Shops, die nach Europa verkaufen, gilt zusätzlich die DSGVO. Grundlegende KVKK-Einwilligungen und ETBİS-Schritte können Sie mit CompliTR in Ihren Shop einbauen.
Cookie-Kategorien
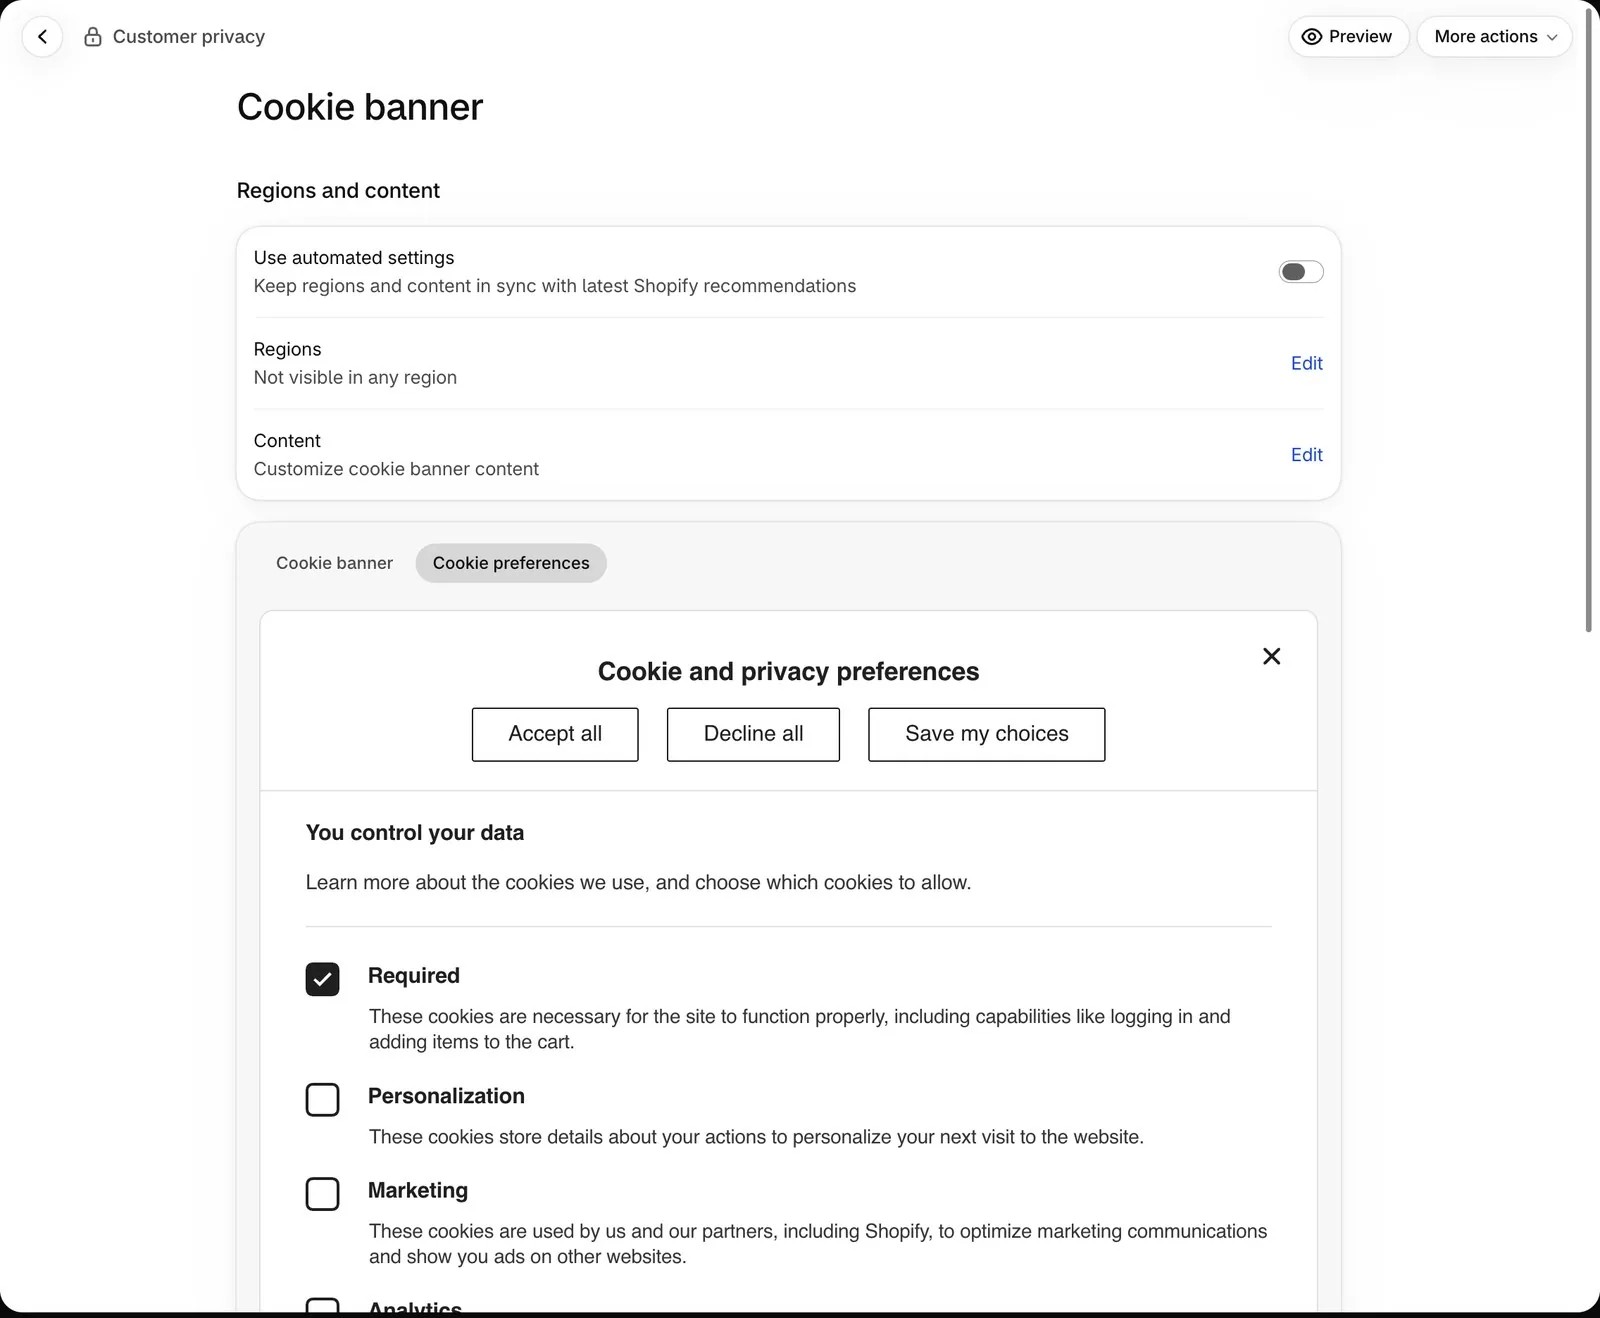
Mit der Shopify Customer Privacy API können Shops Pixel je nach Einstellung des Nutzers ein- und ausschalten. Die API arbeitet mit Shopify Web Pixels zusammen; ohne Zustimmung des Nutzers werden keine Marketing-Cookies ausgelöst.
Besondere Situation in der Türkei
Nach dem KVKK ist für nicht notwendige Cookies (Analyse und Marketing) eine ausdrückliche Einwilligung Pflicht. Darunter fällt jedes Pixel, das zu Marketingzwecken IP-Adressen, Geräteinformationen oder Verhaltensdaten erfasst. Für alle Drittanbieter-Skripte in Ihrem Shopify-Shop muss über das Cookie-Banner ein Einwilligungsmechanismus eingerichtet werden.
Das native Cookie-Banner von Shopify (Customer Privacy API), 2023 aktualisiert, erfüllt die grundlegenden Pflichten. Für erweitertes Kategorienmanagement, Einwilligungsnachweise und Audit-Logs sollten Sie jedoch eine App wie OneTrust, Cookiebot oder Pandectes einsetzen. Da das KVKK ein Verzeichnis der Datenverarbeitung verlangt, müssen Sie dokumentieren, welche Anwendung welche Daten erfasst.
Wie richte ich serverseitiges Tracking in Shopify ein?
Meta-CAPI-Setup
Die native Meta-Integration von Shopify bietet ein einfaches CAPI-Setup; für ein vollständiges Event-Matching ist jedoch zusätzliche Konfiguration nötig. Wenn Sie Pixel und Conversions API zusammen mit der Anzeigenbetreuung aufsetzen möchten, sehen Sie sich unser Shopify Meta-Ads-Management an.

- Shopify-Admin → Vertriebskanäle → Facebook und Instagram
- Aktivieren Sie unter „Datenfreigabe“ die Option „Maximum“
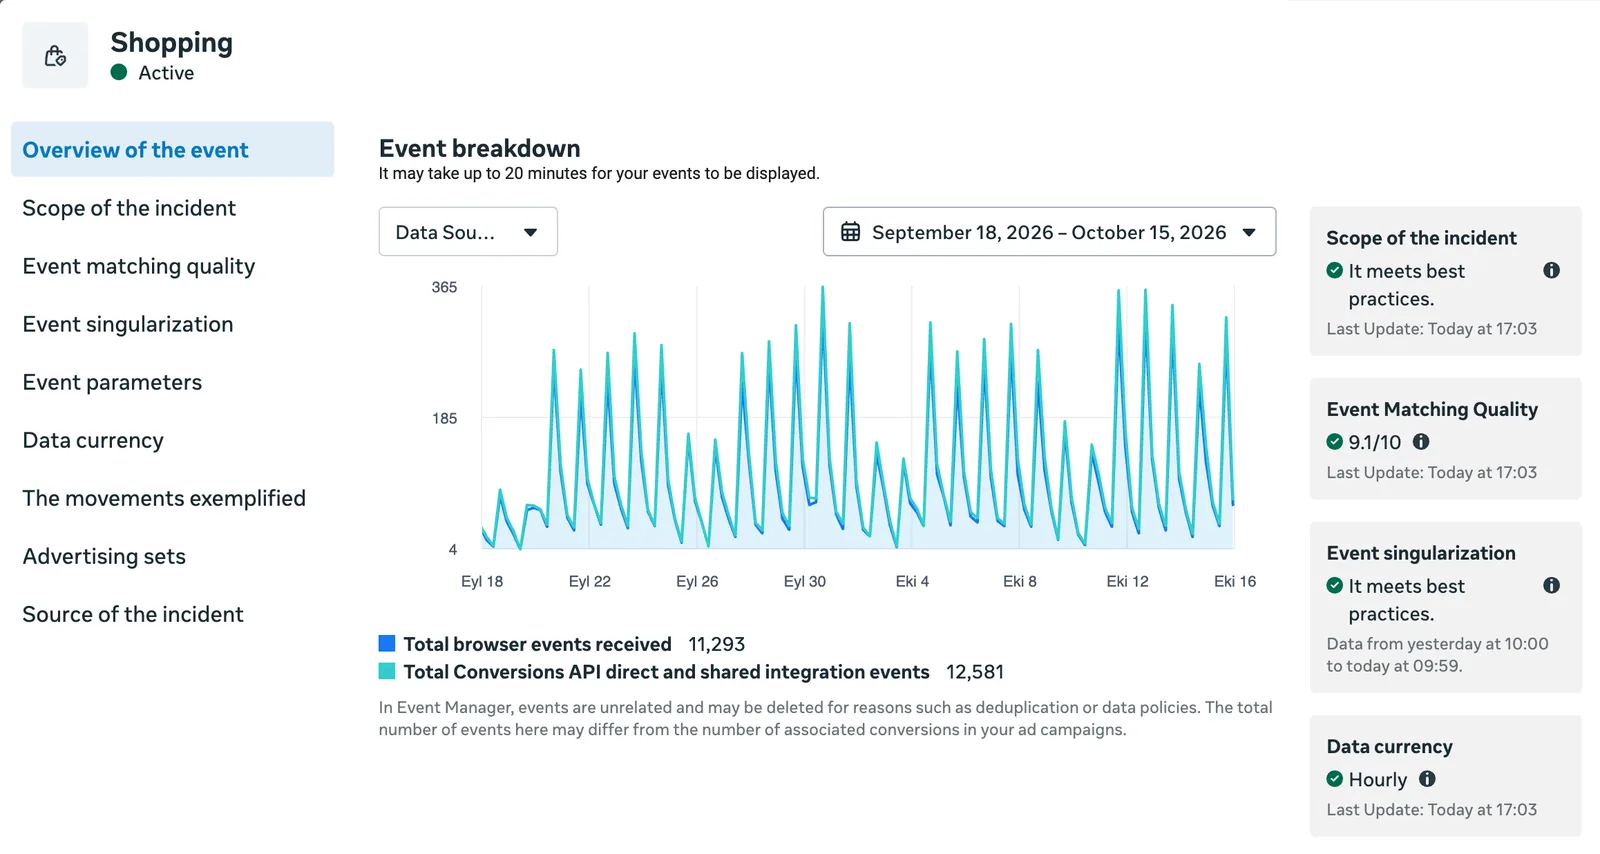
- Verifizieren Sie im Events Manager Ihre Domain und prüfen Sie unter „Ereignisse testen“, ob die CAPI-Ereignisse über die event_id mit den Pixel-Ereignissen abgeglichen werden (Deduplizierung)
- Prüfen Sie mit dem Tool „Ereignisse testen“, dass sich Server- und Browserereignisse nicht überschneiden
Für ein erweitertes Setup können Sie eine eigene CAPI-Integration über Shopify Customer Events (Web Pixels) aufbauen oder Tools wie Stape.io und Elevar nutzen.
Google-sGTM-Einrichtung
- Erstellen Sie einen GTM-Servercontainer in Google Cloud oder Stape.io
- Installieren Sie den GTM-Webcontainer in Shopify und hinterlegen Sie dort die URL des Servercontainers
- Erstellen Sie serverseitige Tags für GA4 und Google Ads
- Konfigurieren Sie die Trigger für den Zustimmungsmodus v2
- Überprüfen Sie den Eventablauf im Vorschaumodus
Konfliktkontrolle bei Ereignissen
Laufen client- und serverseitige Pixel gleichzeitig, kann dieselbe Conversion doppelt gezählt werden. Damit das nicht passiert (Stichwort „Event-Deduplizierung“), muss der Parameter event_id beim Client- und beim Serverereignis mit demselben Wert gesendet werden; die Plattform filtert anhand dieses Werts die Duplikate heraus.
Häufig gestellte Fragen
Warum ist serverseitiges Tracking in Shopify erforderlich?
Clientseitige Pixel verlieren aufgrund von iOS 14-Einschränkungen, ITP/ETP und Werbeblockern einen erheblichen Teil der Konversionsdaten. Serverseitiges Tracking minimiert diesen Datenverlust und stellt sicher, dass die Anzeigenoptimierung mit genauen Daten arbeitet.
Wie viel bringt Shopify CAPI bei Meta-Anzeigen?
Laut Meta sehen Werbetreibende, die die Conversions API zusammen mit dem Pixel nutzen, im Schnitt 13 % niedrigere Kosten pro Akquisition als bei reiner Pixel-Nutzung. Das Ergebnis hängt vom Anteil der iOS-Geräte und von der Zielgruppe ab.
Ist es gegen KVKK, CAPI ohne Cookie-Banner auf Shopify zu verwenden?
Ja. CAPI umgeht zwar den Browser des Nutzers, doch die serverseitig verarbeitete IP-Adresse und die Nutzerdaten sind personenbezogene Daten im Sinne des KVKK. Werden sie ohne Einwilligung des Nutzers an Meta übertragen, birgt das Risiken nach KVKK und DSGVO.
Ist die Shopify Customer Privacy API kostenlos?
Ja, sie steht in allen Shopify-Plänen kostenlos zur Verfügung. Für erweiterte Berichterstattung, kategorienbasierte Verwaltung und Auditprotokollierung ist eine Drittanbieter-Plattform für das Einwilligungsmanagement erforderlich.
Wie stelle ich in Shopify die Event-Deduplizierung sicher?
Client- und serverseitige Ereignisse müssen mit demselben event_id-Wert gesendet werden. Shopify Web Pixels liefert diese ID über Checkout.token oder eine zufällig erzeugte UUID. Ob die Deduplizierung funktioniert, prüfen Sie im Events Manager in den Ereignisdetails: Browser- und Serverereignis mit derselben event_id werden dort zu einem Ereignis zusammengefasst. Die Event Match Quality zeigt dagegen, wie gut die übermittelten Kundendaten zugeordnet werden.
Was kostet der Server für ein sGTM-Setup mit Shopify?
Das von Google empfohlene Cloud-Run-Setup kostet etwa 45 USD pro Server und Monat; da für Live-Traffic mindestens zwei Server empfohlen werden, sollten Sie mit rund 90 USD pro Monat rechnen. Verwaltete Dienste wie Stape.io bieten einen kostenlosen Einstiegstarif, kostenpflichtige Tarife beginnen bei 20 USD pro Monat (500.000 Anfragen); sie sind einfacher einzurichten. Mit steigendem Traffic steigen auch die Kosten.
Fazit
In Shopify ist serverseitiges Tracking keine optionale Verbesserung mehr, sondern eine Grundvoraussetzung für eine gesunde Anzeigenmessung. Werden Meta CAPI und Google sGTM zusammen mit einem sauberen Einwilligungsmanagement eingerichtet, steigt die Datenqualität, und die Pflichten aus KVKK und DSGVO sind erfüllt.
Diese Tracking-Architektur greift eng mit Cookie-Einwilligung und KVKK/İYS-Konformität ineinander; das Einwilligungsmanagement behandeln wir gesondert in unserem Leitfaden zur Cookie-Richtlinie. Die native Shopify-Tracking-Methode in der Sandbox erklären wir in unserem Leitfaden zu Custom Pixels. Damit serverseitiges Tracking und Einwilligungsinfrastruktur in Ihrem Shopify-Shop richtig aufgesetzt sind, entwerfen wir Ihre Tracking-Architektur gemeinsam im Rahmen unseres Integrationsservice.


